Ataques e quedas de sistemas expõem falta de plano B em cibersegurança no Brasil
Artigo publicado na Folha cita Porto de Santos, Caixa, Tesouro, Petrobras e Gov.br e defende lei específica e menos dependência de fornecedores únicos.
Resumo rápido
- Artigo da Folha lista falhas e ataques em Porto de Santos, Caixa, Tesouro, Petrobras, Gov.br e Judiciário.
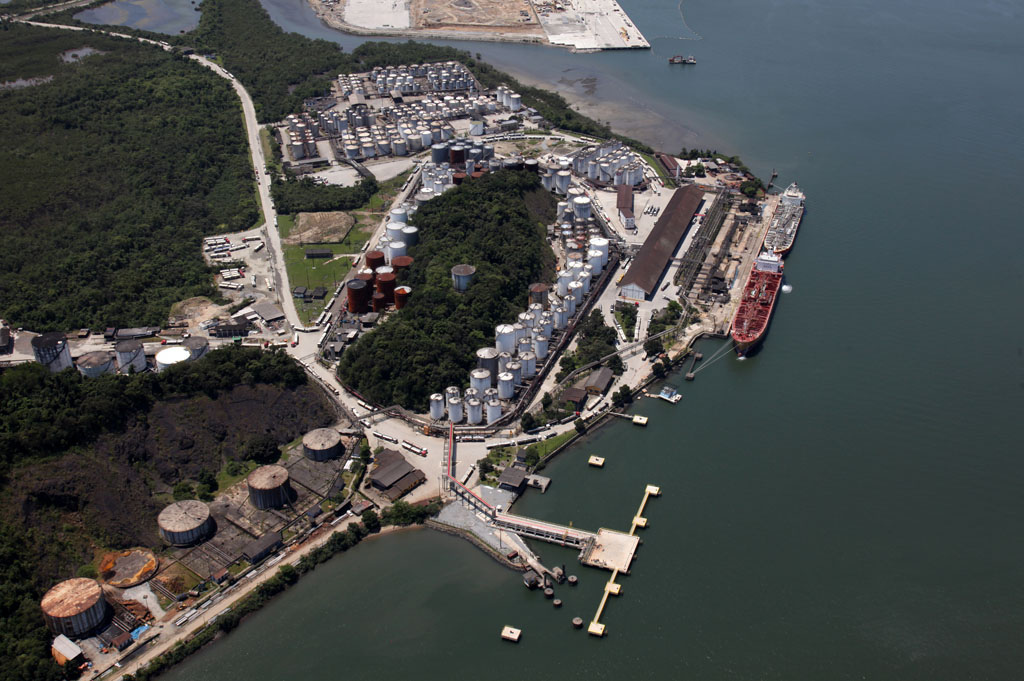
- Sistemas do Porto de Santos caíram em 6 de novembro e, uma semana depois, ainda operavam de forma reduzida.
- Segundo a ZenoX, um ataque com IA afetou ao menos 40 instituições financeiras e órgãos.
- O autor diz que o Brasil não tem lei específica de cibersegurança e defende menos dependência de fornecedores únicos.
Uma série de ataques e falhas atingiu infraestruturas críticas do Brasil nos últimos dias, conforme relata um artigo de opinião publicado pela Folha em 15 de novembro de 2026. O texto é assinado por um advogado que dirige o Instituto de Tecnologia e Sociedade do Rio de Janeiro, e as avaliações a seguir são atribuídas a ele.
Segundo o autor, entre os episódios estão sistemas fora do ar no Porto de Santos, vazamento de dados na Caixa Econômica Federal, ataques ao Tesouro Nacional e à Petrobras e tentativas de derrubar o portal Gov.br. Ele também cita a paralisia do Poder Judiciário, provocada pela queda dos serviços da Microsoft. O artigo não detalha a extensão de cada caso, e as fontes não trazem posicionamento oficial dos órgãos citados.
O caso do Porto de Santos
O autor trata a situação do Porto de Santos como a mais emblemática. De acordo com o texto, os sistemas caíram em 6 de novembro e, uma semana depois, ainda funcionavam de forma reduzida. Nesse período, a movimentação de navios e os acessos terrestres precisaram seguir procedimentos manuais.
O artigo menciona relatos de pedidos de resgate e de que o ataque teria sido iniciado no exterior. Trata-se de informação apresentada como relato, sem confirmação detalhada no texto.
O autor afirma ainda que a paralisação de voos nos Estados Unidos acabou desviando a atenção do fato de que o problema, a seu ver, está no Brasil.
Inteligência artificial e ausência de lei específica
Para o autor, a crise é agravada pelo uso de inteligência artificial, que acelerou a descoberta de vulnerabilidades, barateou e automatizou ataques. Como exemplo, ele cita um ataque revelado em novembro, feito com IA, que afetou ao menos 40 instituições financeiras e órgãos no país, segundo mapeamento da empresa brasileira de cibersegurança ZenoX.
O artigo sustenta que o Brasil não tem uma lei específica de cibersegurança, ao contrário de países como Alemanha, Canadá, Chile, China, Gana, Japão, Senegal e Vietnã. Há anteprojetos e um projeto de lei em tramitação, mas, na avaliação do autor, todos foram escritos antes da atual onda de IA e seriam incompletos, ineficazes ou obsoletos.
Dependência de fornecedores e o exemplo estrangeiro
O autor defende que cibersegurança hoje significa não depender de um único fornecedor digital, e classifica a centralização como um dos principais riscos sistêmicos. Segundo ele, é preciso ter sempre um plano B, e até planos adicionais. Ele afirma que França e Alemanha estão trocando serviços de fornecedores únicos por alternativas em código aberto e assumindo o controle da operação de seus sistemas.
O texto também descreve a lei inglesa, chamada "Lei de Cibersegurança e Resiliência", que, segundo o autor, foi aprovada em primeira votação e está em discussão. Pela descrição, a norma pretende regular empresas que geram dependência: fornecedoras de órgãos públicos ou de setores críticos teriam mais obrigações, além de regime rigoroso de continuidade e multas.
O que ainda não foi esclarecido
As fontes não informam a autoria dos ataques, a causa de cada falha nem o balanço de prejuízos. Também não há dados sobre o alcance do vazamento na Caixa ou sobre medidas anunciadas pelo governo. O trecho final do artigo foi cortado nas fontes disponíveis.
Perguntas frequentes
O que aconteceu no Porto de Santos?
Segundo o artigo, os sistemas caíram em 6 de novembro e, uma semana depois, ainda operavam de forma reduzida, com procedimentos manuais para navios e acessos terrestres.
O Brasil tem lei específica de cibersegurança?
De acordo com o autor, não. Há anteprojetos e um projeto de lei em tramitação, mas ele os considera defasados.
Fontes
FolhaComentários
Texto produzido pela redação a partir das fontes acima, com revisão editorial. Encontrou um erro? Fale com a gente.
Leia também
 Porto de Santos segue recuperando sistemas após ataque cibernético; operações continuam
 Uso de cogumelos com psilocibina cresce nos EUA e acende alerta entre médicos
 United Airlines tem falha em sistemas três dias após paralisação aérea nos EUA
 Brasil teve 487 mil ataques DDoS no 1º semestre de 2026, aponta NETSCOUT