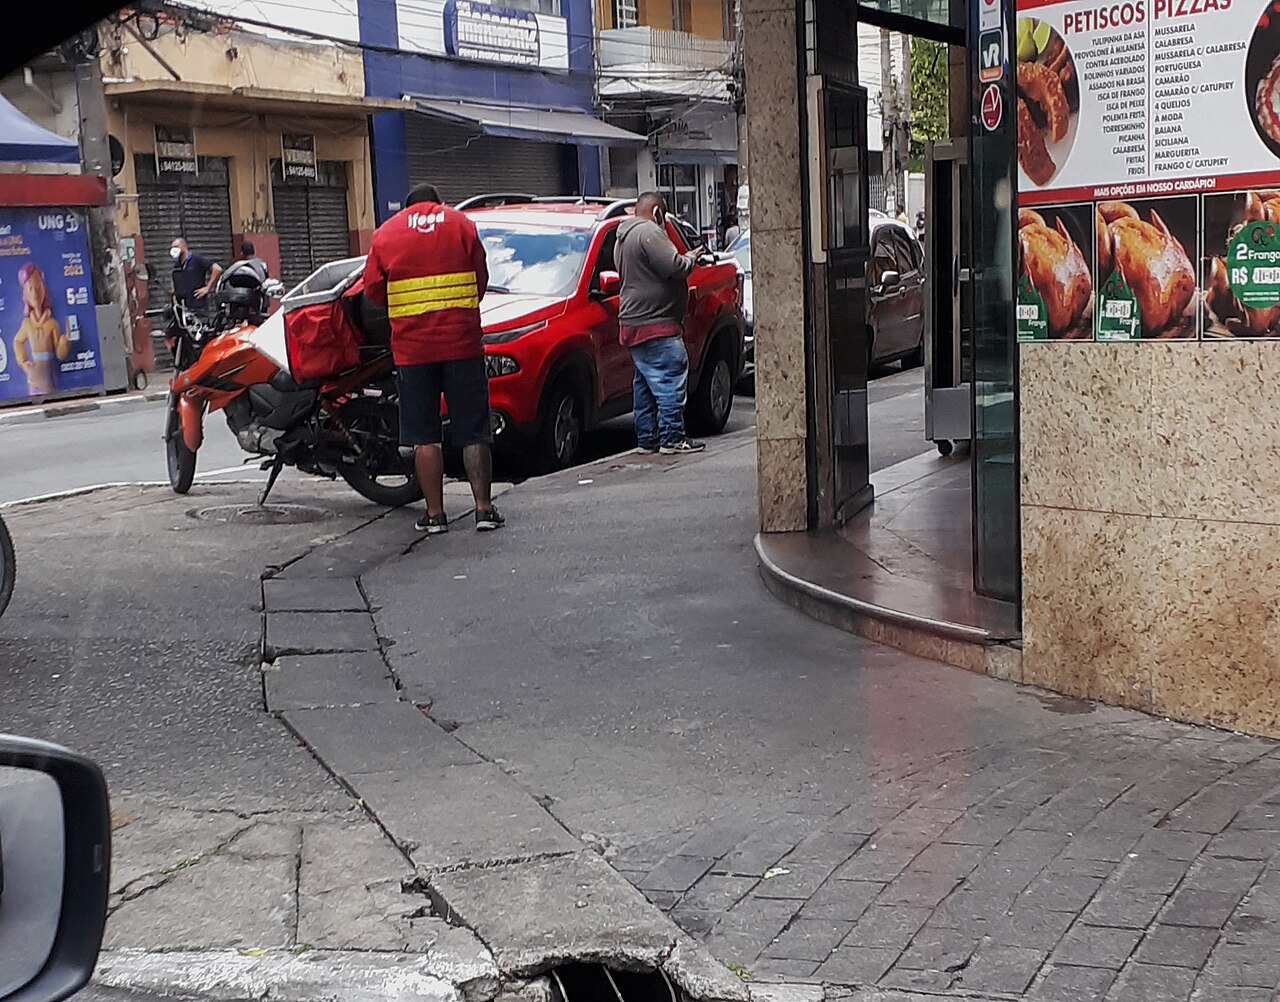
iFood confirma novo acesso indevido a dados de clientes, entregadores e restaurantes
Empresa diz que identificou a invasão em 14 de novembro, que senhas e cartões não foram acessados e que notificou a ANPD. Número de afetados não foi informado.
Resumo rápido
- O iFood confirmou acesso indevido a sistemas em 14 de novembro, com exposição de dados cadastrais.
- Clientes, entregadores e representantes de restaurantes foram afetados, em graus diferentes.
- A empresa diz que senhas, cartões e dados biométricos não foram acessados e que notificou a ANPD.
- O número de afetados não foi divulgado e a apuração continua.
O iFood confirmou nesta quinta-feira (19) que sofreu um acesso não autorizado a alguns de seus sistemas. De acordo com a empresa, o episódio ocorreu no sábado (14 de novembro) e resultou na exposição de dados cadastrais de clientes, entregadores e representantes de restaurantes parceiros. A plataforma não informou quantas pessoas foram afetadas e diz que a investigação continua.
Segundo o comunicado divulgado pela companhia, senhas, cartões de crédito, outros meios de pagamento, saldos, extratos bancários e informações biométricas não foram acessados. O iFood afirma ainda que, até o momento, não identificou evidências de divulgação ou uso indevido do material e que os serviços funcionam normalmente. A empresa notificou a ANPD (Agência Nacional de Proteção de Dados) e diz colaborar com a autoridade.
Quais dados foram expostos
De acordo com o Canaltech, as informações acessadas variam conforme o perfil. Entre clientes e usuários do iFood Benefícios, apenas números de telefone foram expostos. Já entre representantes de restaurantes parceiros, os invasores obtiveram o telefone cadastrado, o CPF ou ambos.
No caso dos entregadores, os dados podem incluir nome, e-mail, telefone e CPF. Em alguns casos, também foram acessados os números de agência e de conta usados para receber os pagamentos da plataforma. O iFood ressalta que nem todos os entregadores foram afetados da mesma forma e que quem teve dados expostos receberá um e-mail com o detalhamento.
A empresa afirma que não houve acesso às contas bancárias em si, a saldos, extratos ou senhas de banco. Segundo o iFood, números de agência e conta, isoladamente, não permitem movimentações, pois transferências e saques exigem autenticação no aplicativo ou no site da instituição financeira.
O que muda na prática
Segundo o iFood, clientes, entregadores e restaurantes não precisam trocar senhas nem remover cartões cadastrados, já que essas informações não foram acessadas. Os entregadores, de acordo com a empresa, não precisam alterar as contas de repasse e podem continuar trabalhando normalmente.
A orientação é desconfiar de mensagens, ligações e e-mails que peçam senha, código de verificação ou pagamento, porque golpistas podem usar telefone e CPF para parecerem confiáveis. A empresa diz que não solicita esses dados por nenhum canal, recomenda evitar links desconhecidos e sugere ativar a verificação em duas etapas. Segundo o Poder360, os comunicados oficiais circulam apenas pelo aplicativo, por e-mails com domínio @ifood.com.br, pela Central de Ajuda e pelos sites da empresa.
Contexto e perguntas sem resposta
O novo caso ocorre depois de outro incidente. Segundo o Olhar Digital, em 3 de junho deste ano o iFood confirmou que cerca de 1,2 milhão de pessoas foram afetadas por um episódio de segurança ocorrido em dezembro de 2025, com exposição de dados como nomes e CPFs. Na ocasião, a empresa afirmou que senhas e informações financeiras não foram comprometidas.
Segundo o Canaltech, ainda não foram esclarecidos o método da invasão, a identidade dos responsáveis, a quantidade de registros acessados nem o período em que houve acesso. O Poder360 informou ter questionado a empresa sobre o número de afetados, o sistema invadido, eventual pedido de resgate, o intervalo de cinco dias até o comunicado, a relação com o caso anterior e o acionamento da polícia. Até a publicação da reportagem, não havia resposta.
Perguntas frequentes
Preciso trocar minha senha do iFood?
Segundo a empresa, não, pois senhas e cartões não foram acessados. Ela recomenda ativar a verificação em duas etapas e desconfiar de contatos que peçam senhas ou códigos.
Como saberei se meus dados foram expostos?
O iFood diz que as pessoas afetadas receberão e-mail com o detalhamento, enviado por domínio @ifood.com.br.
Fontes
Poder360Olhar DigitalCanaltechTecnoblogMetrópolesFolhaTecMundog1ExameComentários
Texto produzido pela redação a partir das fontes acima, com revisão editorial. Encontrou um erro? Fale com a gente.
Leia também
 Banco do Brasil comunica clientes sobre acesso indevido a dados pessoais
 Ataque hacker à Maileva, ligada à La Poste, expõe dados de 22 milhões na França
 Tesouro Nacional relata vazamento de dados de 30 mil cadastros e 4 mil chaves Pix
 EUA aprovaram envio de 879 mil chips de IA da Nvidia e da AMD a empresas chinesas